Recalled - Logs d'audit pour développeurs
API de logs d'audit pour éditeurs de logiciels : chaque action des utilisateurs enregistrée en trois lignes de code, signée et consultable.
Voir le site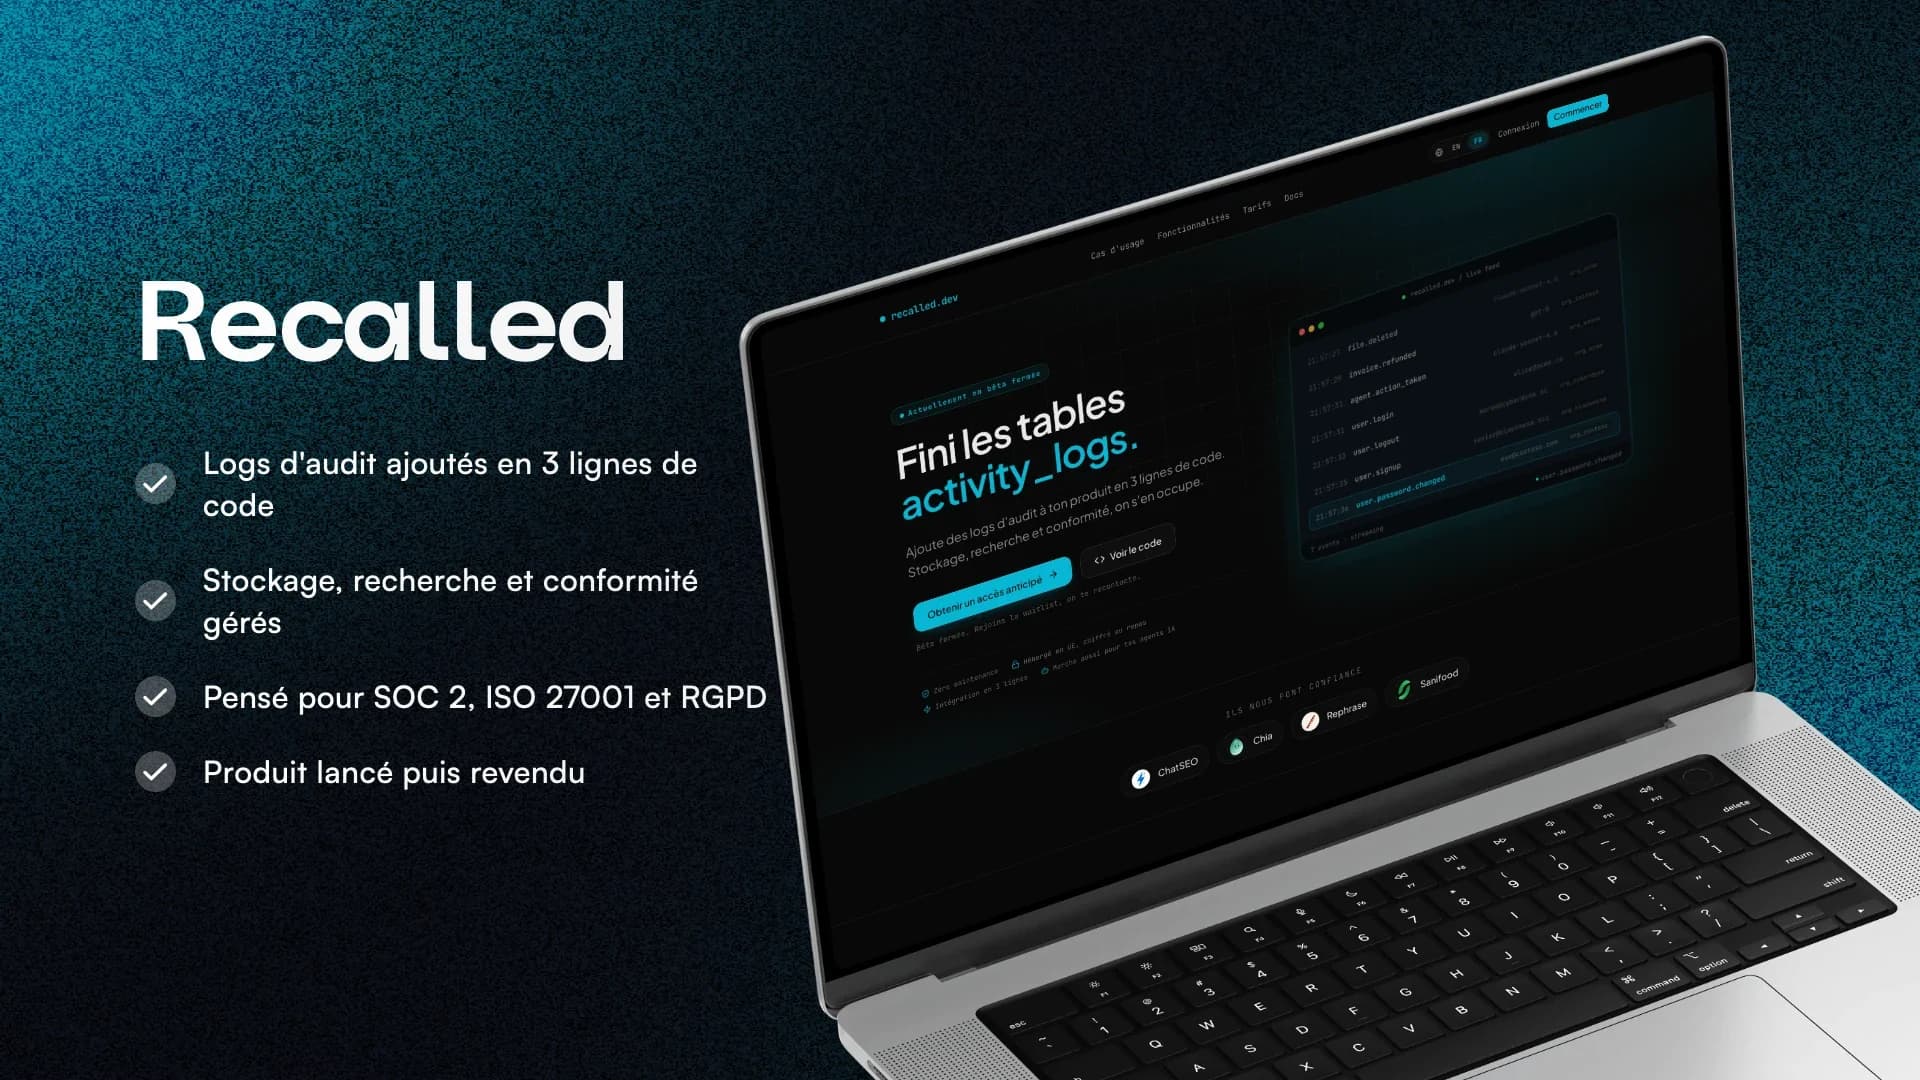
À propos du projet.
Tôt ou tard, un éditeur de logiciel doit répondre à la question « qui a fait quoi, et quand ». Un client conteste une suppression, un auditeur SOC 2 demande des preuves, une personne exerce ses droits RGPD. La plupart des équipes bricolent alors une table de logs d'activité, incomplète et lente à interroger. Avec les agents IA qui agissent au nom des utilisateurs, ce besoin de traçabilité devient encore plus pressant.
Notre objectif était un service que l'on branche en quelques minutes, quel que soit le langage du produit. Le stockage, la recherche, l'export et la preuve d'intégrité devaient être pris en charge. Le produit a été conçu, lancé, puis revendu.
Phases du projet.
Durée totale : 2 semaines
Discovery
Cadrage & objectifs
Conception
UX/UI & architecture
Développement
Build & itérations
Lancement
Déploiement & suivi
Problématique initiale.
Un support client reçoit un ticket : « Je n'ai jamais supprimé cette facture. » Sans historique fiable, l'équipe passe la soirée à écrire des requêtes SQL dans la base de production. Et même si elle trouve la bonne ligne, rien ne prouve qu'elle n'a pas été modifiée depuis. Autre cas : une startup prépare un audit de sécurité et découvre que ses logs d'activité grossissent si vite qu'ils ralentissent son application. Il fallait donc stocker les événements hors de la base du client, les rendre infalsifiables et laisser l'équipe support les consulter sans ouvrir un terminal.
Approche adoptée.
Nous avons développé une API REST et un SDK TypeScript publié sur npm. On crée un projet, on génère une clé, puis trois lignes de code suffisent pour envoyer un événement. Les autres langages passent par un simple appel HTTP. Chaque événement est signé en HMAC-SHA256 et chaîné au précédent : une réécriture silencieuse devient détectable, et une route dédiée permet de prouver l'intégrité à un auditeur. Chaque action reçoit aussi un reçu avec un lien public de vérification, à transmettre au client qui conteste. Côté consultation, nous avons prévu une recherche plein texte filtrable, l'export CSV ou JSON, et un composant React à intégrer dans le back-office de l'équipe. Les données sont chiffrées et hébergées dans l'Union européenne. Un serveur MCP permet enfin d'interroger les logs depuis un assistant IA.
Impact mesurable.
Technologies utilisées.
Découvrir plus.
Un projet
similaire ?
Discutons de votre projet et voyons comment nous pouvons vous accompagner.